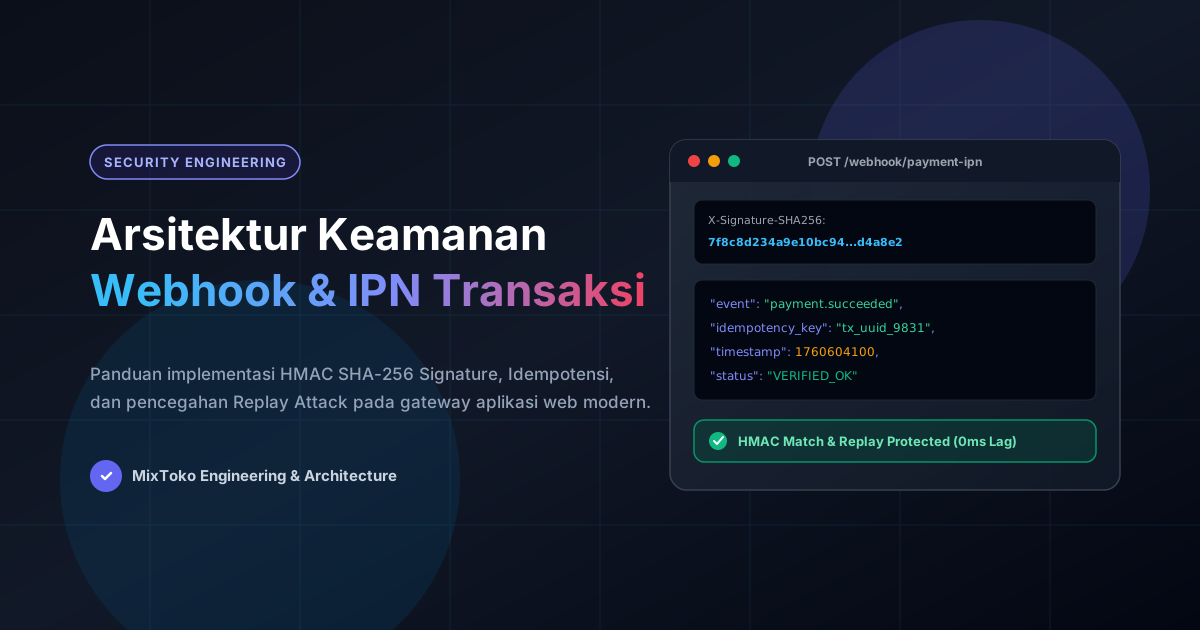
Dalam ekosistem aplikasi web modern—khususnya marketplace produk digital, gateway pembayaran (QRIS/Virtual Account), platform SaaS, serta otomatisasi WhatsApp—Webhook atau Instant Payment Notification (IPN) merupakan fondasi utama komunikasi asinkron antarsistem. Ketika pembayaran pengguna berhasil di bank atau gateway, server eksternal akan segera menembakkan HTTP POST request ke server aplikasi kita untuk mengaktifkan lisensi, menambah saldo, atau merilis link unduhan produk secara instan.
Namun, karena endpoint webhook pada hakikatnya adalah rute HTTP publik yang dapat diakses oleh siapa saja di internet tanpa perlindungan antarmuka login sesi konvensional, endpoint ini kerap menjadi sasaran empuk penyerang (attacker). Tanpa lapisan pertahanan kriptografis yang ketat, aplikasi Anda berisiko mengalami kerugian fatal seperti pelunasan pesanan palsu (spoofed payment), serangan duplikasi mutasi (replay attack), hingga eksploitasi race condition.
Artikel engineering ini membedah arsitektur keamanan webhook tingkat industri, risiko ancaman yang nyata, dan panduan langkah demi langkah implementasi HMAC Signature Verification serta Idempotency Pattern di backend aplikasi web Anda.
3 Risiko Fatal Endpoint Webhook Tanpa Perlindungan Kriptografi
1. Serangan Pemalsuan Data (Webhook Spoofing)
Jika server aplikasi Anda hanya mengandalkan pengecekan parameter biasa seperti status = "SUCCESS" atau mencocokkan nominal tanpa tanda tangan kriptografis rahasia, penyerang cukup mengirimkan request POST palsu menggunakan curl atau Postman langsung ke URL callback Anda. Server yang lengah akan menganggap data tersebut berasal dari payment gateway resmi dan melepaskan produk gratis kepada penyerang.
2. Serangan Pemutaran Ulang (Replay Attack)
Pada skenario ini, penyerang berhasil mencegat (sniffing) request webhook asli yang sah dari transaksi sebelumnya yang bernilai kecil. Penyerang kemudian menembakkan kembali (replay) payload yang sama secara berulang-ulang ke server Anda. Jika server tidak memvalidasi timestamp dan nonce unik, saldo akun pengguna penyerang dapat bertambah berkali-kali lipat dari satu kali pembayaran nyata.
3. Double-Credit akibat Jaringan Retry (Race Condition)
Sebagian besar payment gateway modern (seperti Midtrans, FSPay, Xendit, Stripe) menerapkan kebijakan retry otomatis (misal: mencoba ulang pada menit ke-1, ke-5, dan ke-15 jika server penerima lambat merespons HTTP 200). Tanpa mekanisme Idempotensi, penundaan respons server atau pengiriman paralel dapat memicu script callback Anda mengeksekusi logika bisnis dua kali—mengakibatkan pesanan terproses ganda atau saldo dompet terisi dua kali lipat.
Arsitektur Pertahanan: 4 Pilar Keamanan Webhook Standar Industri
Untuk membangun pertahanan webhook yang kebal terhadap serangan siber di atas, setiap developer wajib menerapkan 4 lapisan pelindung berikut:
Pilar 1: Verifikasi HMAC-SHA256 Signature
Gateway pengirim dan server penerima berbagi sebuah kunci rahasia bersama (Shared Webhook Secret). Sebelum mengirim request, gateway menghitung tanda tangan digital (hash) dari payload mentah (raw body) menggunakan algoritma HMAC-SHA256:
Signature = HMAC-SHA256(Raw_Request_Body, Webhook_Secret_Key)Tanda tangan ini dikirimkan melalui HTTP Header (misalnya X-Signature-SHA256). Ketika server Anda menerima request, server akan menghitung ulang HMAC dari raw body yang diterima menggunakan secret key yang tersimpan di environment server. Jika tanda tangan cocok 100%, payload dijamin otentik dan tidak mengalami manipulasi di tengah jalan (Integrity & Authenticity).
Catatan Kritis PHP: Jangan pernah memverifikasi tanda tangan menggunakan array$_POSTyang sudah diparse! Selalu gunakan raw stream data mentah melaluifile_get_contents('php://input')agar urutan spasi dan formatting JSON tidak berubah sebelum di-hash.
Pilar 2: Window Validasi Waktu (Timestamp Expiration)
Sertakan header X-Timestamp atau atribut waktu di dalam payload. Server penerima wajib memeriksa selisih antara waktu server saat ini dengan timestamp request. Jika selisihnya lebih dari toleransi yang ditentukan (misalnya lebih dari 3 menit atau 180 detik), tolak request tersebut seketika. Mekanisme ini secara efektif mematikan seluruh upaya Replay Attack.
Pilar 3: Penerapan Kunci Idempotensi (Idempotency Key)
Setiap kejadian transaksi harus memiliki Idempotency Key atau Transaction Reference yang unik (misal: nomor faktur atau UUID event). Simpan setiap kunci transaksi yang sukses ke dalam tabel database dengan kolom unik (UNIQUE index).
Sebelum memproses saldo atau produk, lakukan query apakah transaksi ID tersebut sudah pernah berstatus 'success'. Jika sudah, langsung kembalikan respons HTTP 200 OK tanpa mengeksekusi ulang penambahan saldo atau pembuatan lisensi.
Pilar 4: Penggunaan Timing-Safe String Comparison
Saat membandingkan hash tanda tangan kiriman gateway dengan hash lokal, hindari operator kesetaraan biasa (== atau ===). Operator biasa rentan terhadap serangan Timing Attack, di mana penyerang dapat menebak karakter string tanda tangan dengan mengukur perbedaan waktu eksekusi dalam skala nanodetik. Di PHP, selalu gunakan fungsi bawaan hash_equals($known_string, $user_string).
Implementasi Nyata di Backend PHP / CodeIgniter 4
Berikut adalah contoh implementasi endpoint callback webhook yang aman, clean, dan siap produksi:
<?php
namespace App\Controllers;

use CodeIgniter\Controller;

class WebhookReceiver extends Controller
{
    public function handlePayment()
    {
        // 1. Ambil Raw Body dan Header Signature
        $rawPayload = file_get_contents('php://input');
        $incomingSignature = $this->request->getHeaderLine('X-Signature-SHA256');
        $incomingTimestamp = (int)$this->request->getHeaderLine('X-Timestamp');

        $webhookSecret = getenv('WEBHOOK_SECRET_KEY');

        // 2. Cegah Replay Attack: Toleransi waktu maksimal 180 detik
        if (abs(time() - $incomingTimestamp) > 180) {
            return $this->response->setStatusCode(400)->setJSON([
                'error' => 'Expired webhook timestamp. Request rejected.'
            ]);
        }

        // 3. Hitung Signature Lokal
        $payloadToSign = $incomingTimestamp . '.' . $rawPayload;
        $expectedSignature = hash_hmac('sha256', $payloadToSign, $webhookSecret);

        // 4. Verifikasi dengan hash_equals (Anti Timing Attack)
        if (!hash_equals($expectedSignature, $incomingSignature)) {
            return $this->response->setStatusCode(401)->setJSON([
                'error' => 'Invalid cryptographic signature.'
            ]);
        }

        // 5. Parse Data JSON
        $data = json_decode($rawPayload, true);
        if (!$data || empty($data['order_id'])) {
            return $this->response->setStatusCode(400)->setJSON([
                'error' => 'Malformed payload.'
            ]);
        }

        $orderId = trim($data['order_id']);
        $db = \Config\Database::connect();

        // 6. Idempotency Check: Pastikan transaksi belum pernah selesai
        $existingOrder = $db->table('orders')->where('order_ref', $orderId)->get()->getRowArray();
        if (!$existingOrder) {
            return $this->response->setStatusCode(404)->setJSON(['error' => 'Order not found']);
        }

        if ($existingOrder['payment_status'] === 'paid') {
            // Sudah pernah diproses sebelumnya -> kembalikan 200 OK seketika
            return $this->response->setStatusCode(200)->setJSON([
                'status' => 'already_processed',
                'message' => 'Idempotent response: order already completed.'
            ]);
        }

        // 7. Eksekusi Pembayaran dalam Database Transaction
        $db->transStart();

        $db->table('orders')->where('id', $existingOrder['id'])->update([
            'payment_status' => 'paid',
            'paid_at'        => date('Y-m-d H:i:s')
        ]);

        // Rilis file produk / lisensi pengguna di sini...

        $db->transComplete();

        if ($db->transStatus() === false) {
            return $this->response->setStatusCode(500)->setJSON(['error' => 'Database failure']);
        }

        return $this->response->setStatusCode(200)->setJSON([
            'status'  => 'success',
            'message' => 'Payment settled successfully.'
        ]);
    }
}
Daftar Periksa (Checklist) Keamanan Sebelum Go-Live
- Wajib HTTPS (TLS 1.3): Jangan pernah melayani endpoint webhook melalui protokol HTTP tanpa enkripsi SSL.
- Simpan Secret di Environment: Jangan pernah menaruh webhook secret key langsung di dalam source code (hardcoded). Selalu gunakan file
.envyang dikecualikan dari repositori Git. - Fast Response < 2 Detik: Hindari menjalankan proses berat (seperti kompresi file atau export PDF besar) di dalam siklus request webhook. Segera kembalikan HTTP 200 OK setelah update database, dan delegasikan pekerjaan berat ke antrean latar belakang (Background Queue / Cron Worker).
- Pencatatan Audit Log: Simpan log request webhook (timestamp, IP pengirim, headers, status pemrosesan) ke tabel terpisah untuk keperluan investigasi sengketa transaksi di masa mendatang.
Kesimpulan
Keandalan sebuah sistem marketplace digital tidak hanya ditentukan oleh keindahan tampilan etalase atau banyaknya katalog produk, melainkan oleh kekokohan infrastruktur di balik layar yang menjaga integritas uang dan hak akses pembeli. Dengan menerapkan HMAC SHA-256 Signature Verification, Timestamp Window, dan Idempotency Key, sistem aplikasi Anda akan terbebas dari ancaman manipulasi transaksi serta siap menangani ribuan transaksi otomatis setiap harinya secara aman.