API (Application Programming Interface) adalah urat nadi platform digital modern. Di MixToko, API menghubungkan aplikasi frontend, mobile web, bot notifikasi, sistem verifikasi gateway pembayaran QRIS, hingga integrasi pihak ketiga untuk validasi software lisensi. Namun keterbukaan endpoint API juga menjadikannya target paling empuk bagi aktor jahat, mulai dari kompetitor yang melakukan content scraping harga dan katalog, botnet yang melancarkan credential stuffing (brute-force akun), hingga serangan Denial of Service (DoS) yang dapat melumpuhkan layanan.
Mengamankan endpoint API tidak cukup hanya dengan menyematkan header Authorization: Bearer <token>. Platform berskala produksi membutuhkan arsitektur pertahanan bertingkat (Defense in Depth) dengan implementasi Advanced Rate Limiting yang cerdas dan hemat komputasi.
Memahami Algoritma Rate Limiting: Mana yang Terbaik?
Rate limiting adalah mekanisme pembatasan jumlah request yang diizinkan oleh sistem dari satu identitas (IP address, API Key, atau User ID) dalam jendela waktu tertentu. Terdapat tiga algoritma utama yang umum digunakan di industri backend:
1. Fixed Window Counter
Membagi waktu ke dalam jendela tetap (misal: 100 request per menit dari menit 00 ke 01).
Kelemahan: Rentan terhadap Traffic Burst di perbatasan jendela (contoh: 100 request di detik 59 dan 100 request di detik 01 berikutnya, menyebabkan 200 request masuk dalam rentang 2 detik).
2. Sliding Window Log
Menyimpan timestamp dari setiap request ke dalam Redis Sorted Set (ZSET) dan membuang entri yang lebih tua dari batas jendela.
Kelemahan: Membutuhkan konsumsi memori Redis yang tinggi karena setiap request dicatat sebagai elemen individu.
3. Token Bucket Algorithm (Pilihan De Facto)
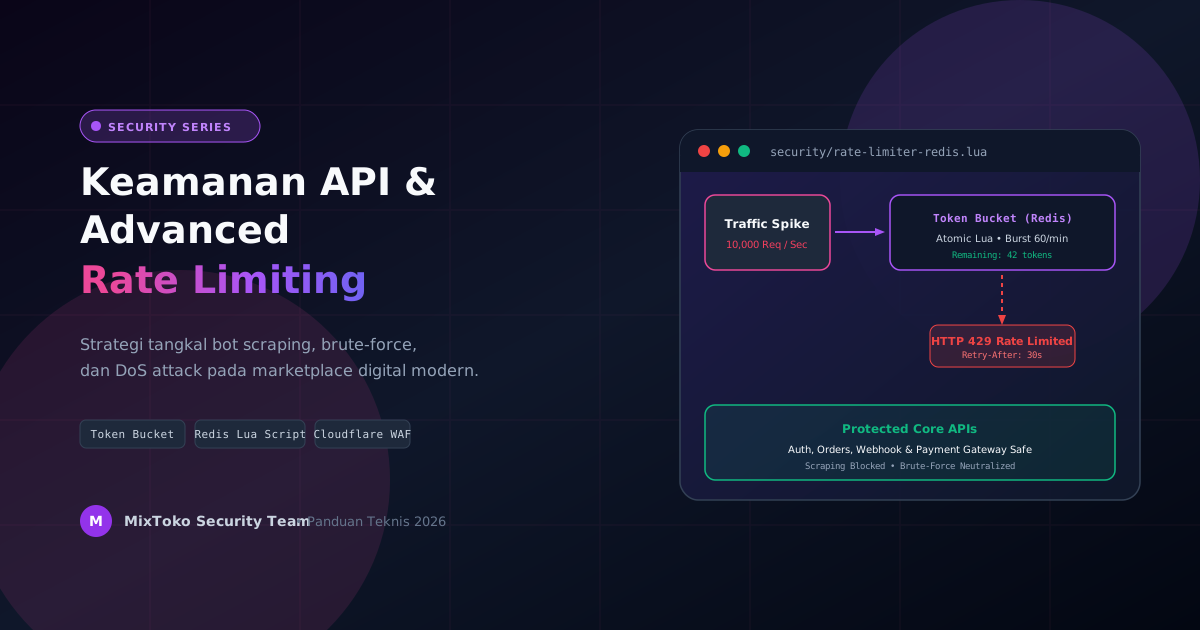
Sistem membayangkan ember (*bucket*) berisi sejumlah token dengan kapasitas maksimal (misal: 60 token). Token diisi ulang (*refill*) secara konstan pada laju tertentu (misal: 1 token per detik). Setiap kali request masuk, 1 token diambil. Jika ember kosong, request ditolak dengan kode respon HTTP 429 Too Many Requests.
Keunggulan: Mendukung lonjakan singkat (*burst traffic*) yang wajar tanpa mengorbankan keamanan sistem, serta sangat hemat memori karena hanya menyimpan 2 nilai numerik (sisa token dan timestamp terakhir).
Implementasi Atomik Token Bucket di Redis Menggunakan Skrip Lua
Tantangan terbesar implementasi rate limiter terdistribusi pada traffic tinggi adalah Race Condition: dua worker backend membaca sisa token yang sama secara bersamaan sehingga kuota terlewati. Solusi mutlaknya adalah mengeksekusi logika rate limit secara atomik di dalam engine Redis menggunakan Lua Script.
-- rate_limiter.lua
-- KEYS[1]: Identifier rate limit (misal: ratelimit:ip:192.168.1.10)
-- ARGV[1]: Kapasitas maksimal ember (burst limit)
-- ARGV[2]: Kecepatan isi ulang token per detik (refill rate)
-- ARGV[3]: Timestamp saat ini (dalam detik)
-- ARGV[4]: Jumlah token yang diminta (biasanya 1)

local key = KEYS[1]
local max_capacity = tonumber(ARGV[1])
local refill_rate = tonumber(ARGV[2])
local now = tonumber(ARGV[3])
local requested = tonumber(ARGV[4])

-- Ambil data ember saat ini: [tokens, last_refreshed_at]
local data = redis.call("HMGET", key, "tokens", "last_updated")
local tokens = tonumber(data[1])
local last_updated = tonumber(data[2])

if tokens == nil then
    tokens = max_capacity
    last_updated = now
else
    -- Hitung penambahan token sejak request terakhir
    local elapsed = math.max(0, now - last_updated)
    tokens = math.min(max_capacity, tokens + (elapsed * refill_rate))
    last_updated = now
end

-- Periksa apakah token mencukupi
if tokens >= requested then
    tokens = tokens - requested
    redis.call("HMSET", key, "tokens", tokens, "last_updated", last_updated)
    -- Pasang TTL agar memori otomatis bersih jika tidak ada request baru
    redis.call("EXPIRE", key, math.ceil(max_capacity / refill_rate) * 2)
    return {1, math.floor(tokens)} -- Status: DIIZINKAN, sisa token
else
    return {0, math.floor(tokens)} -- Status: DITOLAK (Rate Limited)
end
Integrasi Middleware Rate Limiter di PHP (CodeIgniter 4)
Di level framework aplikasi, kita membungkus eksekusi skrip Lua di atas ke dalam Filter / Middleware yang secara otomatis menyertakan standar header RFC 6585:
<?php

namespace App\Filters;

use CodeIgniter\Filters\FilterInterface;
use CodeIgniter\HTTP\RequestInterface;
use CodeIgniter\HTTP\ResponseInterface;

class ApiRateLimiterFilter implements FilterInterface
{
    public function before(RequestInterface $request, $arguments = null)
    {
        $redis = service('redis'); // Redis Client Instance
        $clientIp = $request->getIPAddress();
        $key = "ratelimit:api:ip:" . sha1($clientIp);

        $maxBurst   = 60; // 60 token maksimal
        $refillRate = 1.0; // 1 token per detik (60 req/menit rata-rata)
        $now        = time();

        // Eksekusi skrip Lua secara atomik di server Redis
        $result = $redis->evalSha(
            getenv('REDIS_RATELIMIT_SHA'),
            [$key],
            [$maxBurst, $refillRate, $now, 1],
            1
        );

        $isAllowed = $result[0] === 1;
        $remainingTokens = $result[1];

        if (!$isAllowed) {
            return service('response')
                ->setStatusCode(429)
                ->setHeader('Retry-After', '30')
                ->setHeader('X-RateLimit-Limit', (string) $maxBurst)
                ->setHeader('X-RateLimit-Remaining', '0')
                ->setJSON([
                    'status'  => 'error',
                    'code'    => 429,
                    'message' => 'Terlalu banyak permintaan. Silakan tunggu beberapa saat.',
                ]);
        }

        // Lampirkan header sisa kuota ke response
        service('response')
            ->setHeader('X-RateLimit-Limit', (string) $maxBurst)
            ->setHeader('X-RateLimit-Remaining', (string) $remainingTokens);
    }

    public function after(RequestInterface $request, ResponseInterface $response, $arguments = null) {}
}
Strategi Multi-Tier Protection pada Endpoint Kritis
Tidak semua endpoint memiliki tingkat sensitivitas yang sama. Di marketplace MixToko, pembatasan diterapkan secara adaptif sesuai matriks risiko:
- Endpoint Login & Reset Password (Brute-Force Shield): Batasi maksimal 5 percobaan gagal per 15 menit per kombinasi Email + IP. Jika ambang batas terlampaui, paksa verifikasi Cloudflare Turnstile CAPTCHA sebelum permintaan berikutnya diproses.
- Endpoint Katalog & Pencarian (Anti-Scraping): Bot scraper biasanya melahap halaman katalog ribuan kali secara sekuensial. Terapkan deteksi User-Agent anomaly dan batasi pagination cepat via deep-cursor rate limit.
- Endpoint Webhook Pembayaran (Payment Gateway): Alamat webhook pembayaran dari mitra perbankan / QRIS tidak boleh dibatasi oleh limit IP umum. Otorisasi dilakukan melalui verifikasi HMAC-SHA256 signature rahasia pada payload, dikombinasikan dengan Idempotency Key untuk mencegah double-credit transaksi.
Kesimpulan
Keamanan API bukanlah fitur tambahan yang dipasang setelah aplikasi jadi, melainkan fondasi arsitektur sejak hari pertama perancangan. Dengan mengombinasikan Cloudflare Edge WAF, Token Bucket berbasis Redis Lua atomik, serta filter adaptif per-endpoint, platform marketplace digital MixToko mampu menghadirkan kenyamanan transaksi berkecepatan tinggi bagi pengguna sah sekaligus memblokir segala bentuk eksploitasi dan bot abuse secara otomatis.